De mappen en de gedeelde drives
Werk je met een team, dan bepalen de mappen in Google of Microsoft wie wat ziet. Wat niet privé is, kan elke medewerker lezen die bij de map kan, en de agenten van die medewerker ook. Wie waar bij kan, stellen jullie zelf in bij Google of Microsoft. Canoniek regelt geen rechten in Google Drive of OneDrive.
Wat een agent kan lezen
Een agent werkt met de inlog van de medewerker voor wie hij werkt, en niet met één sleutel die overal in mag. Wat een agent niet mag lezen, regel je daarom in de mappen. Het tegenhouden doet Google of Microsoft, en niet de agent zelf.
Een agent ziet de eigen Drive van zijn medewerker en elke gedeelde drive waar die medewerker lid van is, als één geheel. Bij Google leest de agent in die drives. Schrijven doet de agent er alleen in bestanden die hij zelf maakt, in de map van zijn dossier, zoals zijn administratie of een nieuwe offerte. Een bestand dat jij of een collega maakte, past hij niet aan. Bij Microsoft wordt dat schrijven nog gebouwd. De inlog per medewerker bij Microsoft wordt nog gebouwd. Komt er voor een medewerker een gedeelde drive bij, dan zien de agenten van die medewerker die drive ook. Ook in de zoekindex vinden agenten alleen wat de mappen hun toestaan.
De agenten van verschillende medewerkers praten niet met elkaar. Ze lezen wel in elkaars dossiers, binnen een rol en ook daarbuiten, zover de drive dat toestaat. Wil een medewerker weten wat een collega met een klant heeft afgesproken, dan vraagt de medewerker het aan de eigen agent voor die klant. Kan die agent bij de map, dan kijkt hij in het dossier van de collega en geeft antwoord, zonder de collega te mailen. Heeft de medewerker geen agent voor die klant, dan vraagt de medewerker het aan de helper. De helper leest met dezelfde rechten als de medewerker.
Bij Google: per gedeelde drive
Bij Google bepaal je per gedeelde drive wie erin kan, en niet per map daarbinnen. Daarom heeft een kantoor meestal meer gedeelde drives, zodat niet iedereen overal bij kan. Heb je maar één gedeelde drive waar iedereen in kan, dan kunnen alle agenten daar ook in. Een kantoor heeft bijvoorbeeld deze drives:
- De gedeelde drive van het kantoor. Daarin staan de dossiers van de klanten, en iedereen in het kantoor kan erbij.
- Gedeelde drives voor ondersteunende functies. Daarnaast heeft het kantoor een paar gedeelde drives voor functies zoals Finance of HR, waar niet iedereen bij kan. Daar staan bijvoorbeeld de financiën. Alleen de medewerkers van die functie kunnen erbij. Hoort die functie niet bij jouw rol, dan ben jij als systeembeheerder er ook geen lid van.
- Ieders eigen Mijn Drive. Daarin staat wat privé is. Een privé-agent bewaart daar alles. Hoe dat werkt, lees je in Privé-agenten.
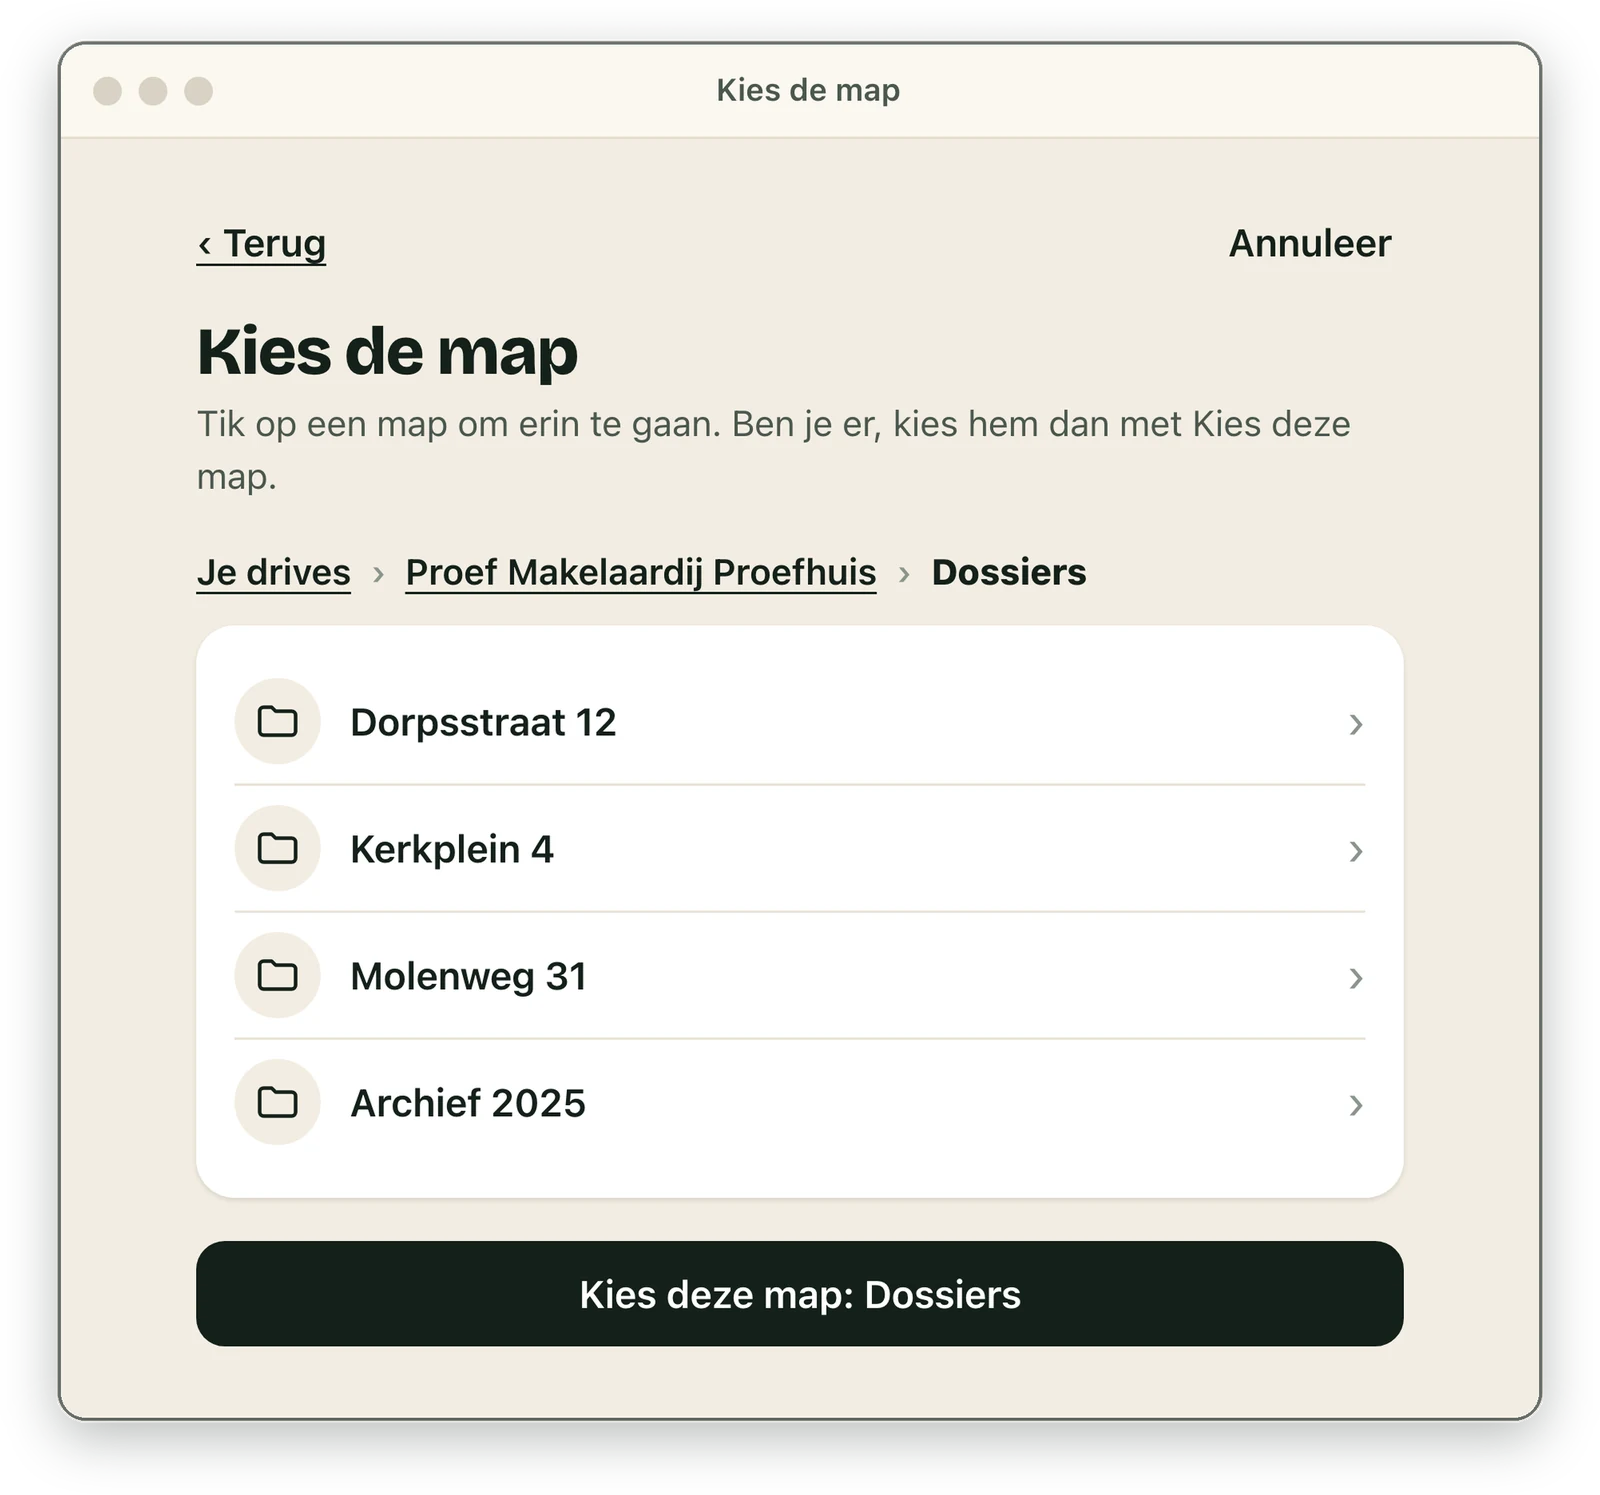
Waar de dossiers van een nieuwe agent staan, kies je in het formulier, in een mappenkiezer met de mappen waar je bij kunt. Bij een makelaarskantoor krijgt bijvoorbeeld elke klant een eigen map in de gedeelde drive van het kantoor. Bij een webbureau krijgt elke klant een eigen map.
Werken twee medewerkers met een verschillende rol voor dezelfde klant, dan heeft elk van hen een eigen agent voor die klant, en werken die agenten in hetzelfde dossier, in de map van de klant. Elke agent houdt zijn eigen administratie bij en leest in die van de ander. Per rol is er maar één agent voor een dossier, zodat binnen een rol nooit twee agenten tegelijk in hetzelfde dossier schrijven. Hoe dat gaat, lees je in Samen in een dossier.
Google kan een map binnen een gedeelde drive ook afschermen. Iedereen in die drive ziet dan nog wel dat de map er is. Wie de drive beheert, kan altijd in de afgeschermde map. Een aparte gedeelde drive is daarom de duidelijkere afscheiding.
Bij Microsoft
Bij Microsoft werkt het net zo. Daar heeft elke groep een bibliotheek in SharePoint, zoals bij Google een gedeelde drive. Voor wat privé is, heeft elke medewerker een eigen OneDrive. Ook bij Microsoft komt een agent nooit verder dan de rechten van de medewerker voor wie hij werkt.
Wie wat regelt
De gedeelde drives richt de beheerder van jullie Google of Microsoft in, of je doet het zelf. Ook het account van een nieuwe medewerker maakt de beheerder, of jij.
Als systeembeheerder ben je lid van de gedeelde drives van je eigen rol, net als elke medewerker, en niet van de andere. Je agenten zien dus je eigen Drive en de gedeelde drives van je rol. Heb je beheerrechten op jullie Google of Microsoft, dan beheer je de andere gedeelde drives zonder er lid van te zijn: bij Google in de Beheerdersconsole op admin.google.com, bij Microsoft in het SharePoint-beheercentrum. In de console van je AI-systeem zie je welke rollen en medewerkers bij een gedeelde drive horen, maar niet wat erin staat. Maak je jezelf toch lid van een drive buiten je rol, dan krijgen jij en de systeembeheerder die over geld en de core beslist daarvan een melding.
Wisselt een medewerker van rol, dan verander je de rol in de console, waar je je team beheert. Hoe je in de console komt, lees je in De app en de console. De toegang tot de gedeelde drives gaat daarbij niet vanzelf mee. Zet daarom ook de toegang van de medewerker gelijk met de nieuwe rol, of laat de beheerder van jullie Google of Microsoft dat doen. In de console zie je welke gedeelde drives bij de nieuwe rol horen. Wat een rol verder bepaalt, lees je in Rollen.
Als een map te ruim gedeeld is
Wordt iemand per ongeluk lid van de drive van Finance, of staat een map te ruim gedeeld, dan kan iemand die er niet bij hoort erin lezen, en de agenten van die persoon ook. Daarom controleert het systeem elke dag de rechten op de drives, en na een rolwissel nog dezelfde dag. Die controle wordt nog gebouwd. Klopt er iets niet met de rollen, dan zie je dat in de app onder het belletje, en in de console bij Rollen. Het belletje en het onderdeel Rollen in de console worden nog gebouwd. Rechtzetten doe je in Google of Microsoft, zelf of via jullie beheerder.