Privé-agenten
Werk je met een team, dan kiest ieder bij het opzetten van een nieuwe agent of die agent privé is. Privé is hier niet voor persoonlijke zaken, maar voor werk dat een medewerker nog niet met het kantoor wil delen, zoals een rebranding waar nog niet iedereen van mag weten. Een privé-agent leest in de gedeelde drives waar de medewerker bij kan, maar bewaart alles in de eigen Drive van de medewerker. Bij Google werkt het lezen. De agenten van een medewerker schrijven in de drives alleen in bestanden die ze zelf maken, in de map van hun dossier. Een bestand dat de medewerker of een collega maakte, passen ze niet aan. Bij Microsoft wordt dat schrijven nog gebouwd. De inlog per medewerker bij Microsoft wordt nog gebouwd. In het AI-systeem kan niemand anders bij een privé-agent, ook jij als systeembeheerder niet.
Waar een privé-agent werkt
Een algemene agent werkt in de gedeelde dossiers van het kantoor. Een privé-agent bewaart alles in de eigen Drive van de medewerker voor wie hij werkt. Bij Google heet die eigen Drive Mijn Drive. Bij Microsoft heet hij OneDrive. Ook de administratie van een privé-agent staat in die eigen Drive.
Lezen doet een privé-agent wel in de gedeelde drives waar de medewerker bij kan, net als een algemene agent. Schrijven in de gedeelde drives kan hij niet: een vaste controle buiten de agent houdt hem daar tegen. Zo gebruikt een privé-agent wat er in de gedeelde drives staat, terwijl zijn eigen werk bij de medewerker blijft.
Ook de gesprekken met een privé-agent zijn privé. Van een privé-agent staat in de chronologie van het kantoor niets voor anderen. Een privé-agent stuurt de algemene agenten van de eigen medewerker geen bericht, zodat wat privé is privé blijft. Andersom kan dat wel: een algemene agent kan een privé-agent een bericht sturen, en de privé-agenten van een medewerker kunnen dat ook onderling.
Collega's en hun agenten kunnen niet lezen wat een privé-agent bewaart. Heeft de agent van een collega iets nodig wat alleen bij een privé-agent ligt, dan gaat de vraag naar de medewerker voor wie die privé-agent werkt. De agent van die medewerker zet het antwoord klaar, en de medewerker beslist wat er gedeeld wordt.
De keuze bij het opzetten
Privé is de uitzondering. Doet een medewerker er een functie bij, zoals de financiën of HR naast het eigen werk, dan wordt dat een privé-agent, want in dat werk mag niet iedereen kijken. Doet een heel team zo'n functie, dan krijgt dat team een eigen gedeelde drive, zodat de medewerkers van dat team in elkaars dossiers kunnen. Maakt een medewerker een privé-agent aan, dan zie je dat in de Canoniek-app onder het belletje.
Privé geldt voor een hele agent, en niet voor een deel van zijn werk. Wat bij een gedeeld dossier hoort, staat altijd in dat dossier.
De keuze voor privé kan een medewerker daarna niet zelf veranderen. Alleen de System-agent kan van een privé-agent een algemene agent maken, op vraag van de medewerker of een besluit van jou als systeembeheerder. Vraagt de medewerker het zelf, dan hoef jij daar geen ja op te geven. De System-agent zet daarbij de administratie van de agent uit de eigen Drive van de medewerker in de gedeelde drive. Dat de System-agent een privé-agent algemeen maakt, wordt nog gebouwd. Is dat klaar, dan krijgt de medewerker een melding onder het belletje. De agent begint dan een nieuw gesprek; het gesprek van daarvoor blijft privé. Wat de medewerker zelf in de map in de eigen Drive zette, blijft daar staan.
Om een privé-agent algemeen te laten maken, gaat een medewerker naar de helper, die de vraag doorgeeft aan de System-agent. Wat de helper doet, lees je in Hoe het werkt met een team. Gaat het om een privé-agent van jezelf, of besluit je dat een privé-agent van een medewerker algemeen wordt, dan stel je die vraag zelf aan de System-agent. Neem je dat besluit voor een medewerker, zeg het de medewerker dan vooraf. De medewerker krijgt ook zelf een melding onder het belletje, voordat de System-agent de agent omzet.
In de console zie je per medewerker de rol, de agenten en de privé-agenten. Zie je daar een privé-agent waar collega's ook iets aan hebben, overleg dan met de medewerker of de agent algemeen wordt.
Wie er wel bij kan
In het AI-systeem kan niemand anders dan de medewerker zelf bij een privé-agent, tenzij de medewerker kiest voor een overdracht aan een collega. Zelf kun je niet meekijken in een privé-agent, en een andere systeembeheerder ook niet. Je ziet wel dat de privé-agent er is, en in het logboek, bij Agenten en in een melding of hij opnieuw startte, niet startte of steeds opnieuw start, als een privé-agent van die medewerker, nooit met de naam of met wat erin staat. Dat wordt nog gebouwd. Van de inhoud zie je één ding wel: laat de medewerker een privé-agent een regel vastleggen, dan gaat die naar Rules, en Rules kun jij als systeembeheerder zien. De agent zegt dat de medewerker voordat hij de regel aanlevert, en Rules bewaart er niets van buiten de regel zelf. Zo kan bijvoorbeeld een technische beheerder via het systeem niet in het werk aan de financiën of HR kijken dat een collega privé houdt.
Wie jullie Google- of Microsoft-omgeving beheert, kan technisch wel bij wat een privé-agent bewaart, want die beheerder kan altijd bij de eigen Drive van een medewerker, ook na een vertrek. Vaak zijn er meer van zulke beheerders, zoals de eigenaar van het kantoor, een technische beheerder of de kantoorautomatiseerder. Ben je zelf beheerder van jullie Google of Microsoft, dan kun jij er dus ook bij: via Google of Microsoft, en niet via het AI-systeem.
Ook wij, Canoniek, kunnen technisch bij een privé-agent. Wij kunnen overal op de server komen, omdat wij de basis bijhouden en herstellen wat stuk is. Bij een privé-agent kijken we alleen naar de techniek. Naar het gedrag van een privé-agent kijken we alleen als de medewerker daarom vraagt, en niet op vraag van een systeembeheerder. Daarop is één uitzondering: bij een vermoeden van misbruik of een lek kan de systeembeheerder die over geld en de core beslist, ons vragen in de privé-agent te kijken. De medewerker hoort dat vooraf, het blijft bij dat incident, en het staat in het logboek. Kijken of werken wij bij een privé-agent, dan komt dat in het logboek. Dat logboek staat in de console, en alleen systeembeheerders zien het. Het logboek wordt nog gebouwd. Hoe meekijken gaat, lees je in Meekijken als systeembeheerder.
Voor als wij er niet meer zijn, staat er één reservesleutel van het kantoor in het 1Password van het kantoor. Die opent alleen de back-up van het gewone werk: voor de gesprekken met privé-agenten is er geen reservesleutel bij het kantoor. De Canoniek-app van elke medewerker bewaart een eigen sleutel voor de back-up van de privé-agenten van die medewerker, in de sleutelhanger van de telefoon of de Mac, en alleen op dat toestel. Daar doet de medewerker niets voor: de app haalt de sleutel na het inloggen zelf op. Gaat de server verloren, dan zet de medewerker de gesprekken met de privé-agenten zelf terug, vanuit de eigen app. De sleutel in de app wordt nog gebouwd. Tot dan komen de gesprekken met de privé-agenten na het verlies van de server niet terug. Hoe de reservesleutels werken, lees je in Als wij er niet meer zijn.
Overdragen en weghalen
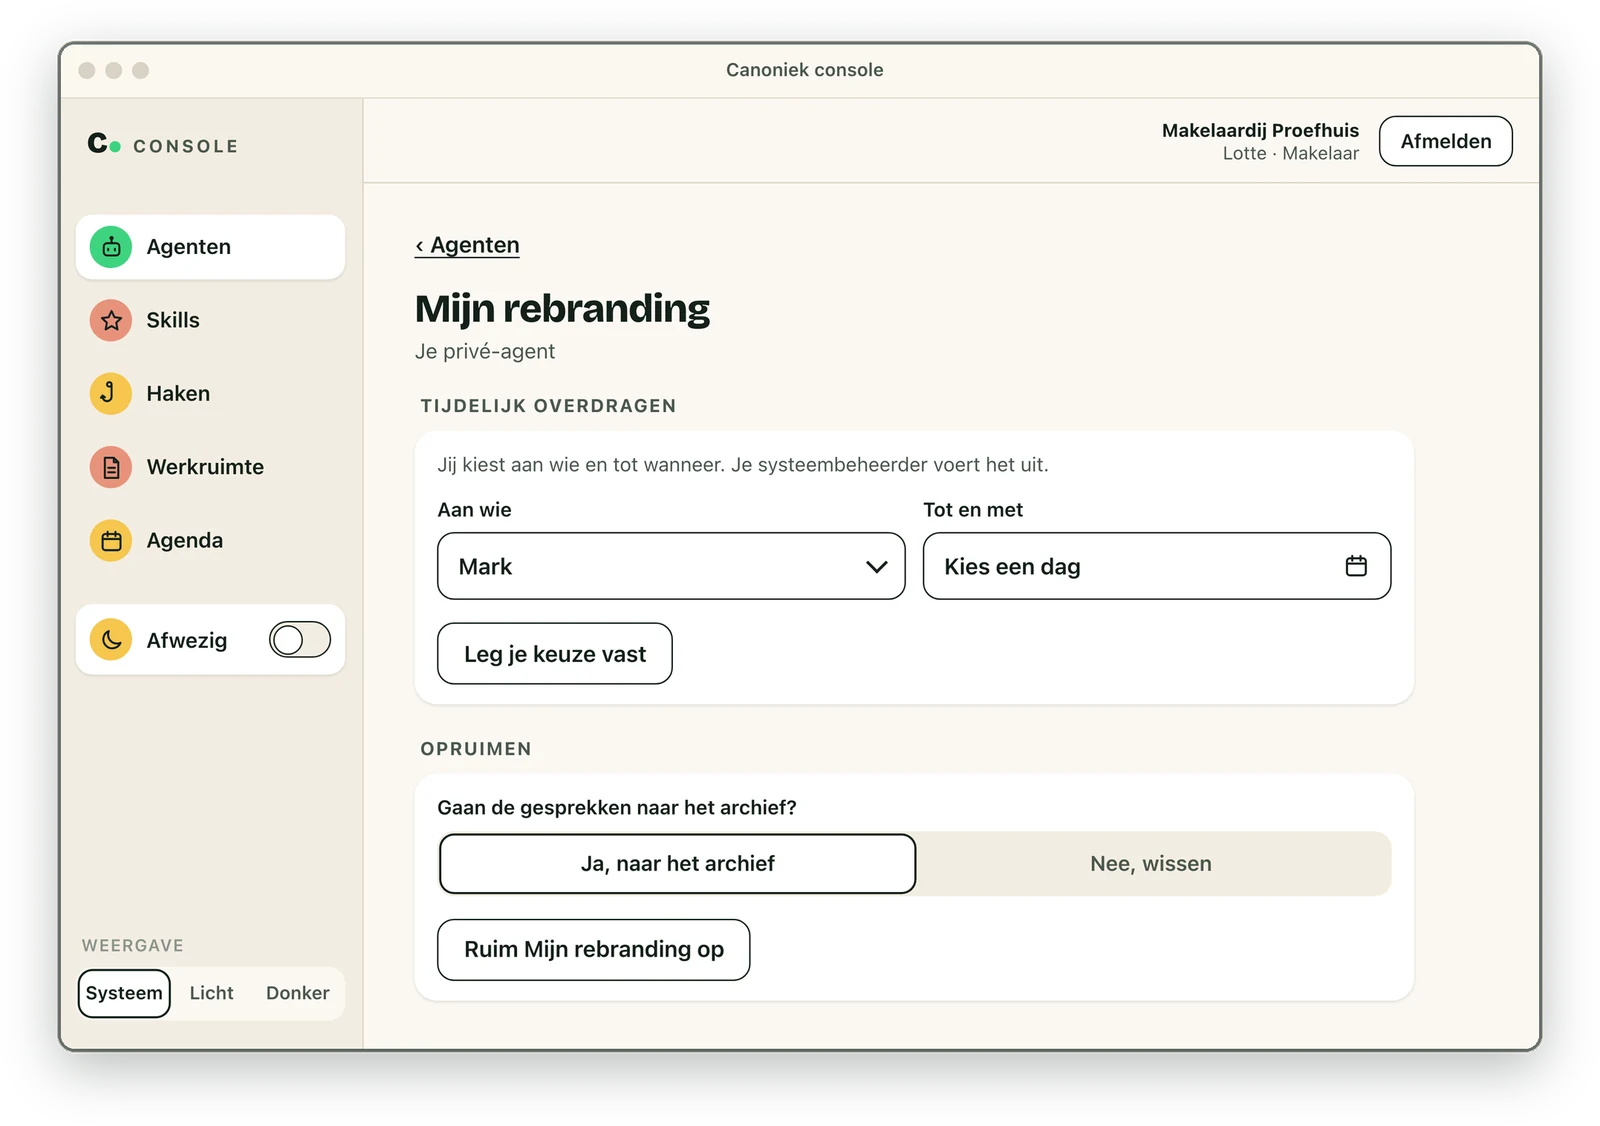
Een privé-agent gaat alleen naar een collega als de medewerker dat zelf kiest, en dan naar een collega met dezelfde rol. Dat geldt ook voor een tijdelijke overdracht, bijvoorbeeld tijdens een vakantie. Voorgoed overdragen doet de medewerker zelf, in de console, met de knop Overdragen bij de agent. Die knop wordt nog gebouwd. Een tijdelijke overdracht doe jij in de console, als de medewerker daarvoor kiest. De collega ziet daarna wat de privé-agent ziet. Hoe een overdracht gaat, lees je in Een agent overdragen.
Heeft een medewerker een privé-agent niet meer nodig, dan haalt de medewerker hem weg met de knop Agent opruimen in de Canoniek-app, en kiest daarbij of de gesprekken naar het archief gaan. Moet de privé-agent naar een collega met dezelfde rol, dan gebruikt de medewerker in de console de knop Overdragen bij de agent. Beide keuzes zijn van de medewerker. Hoe uit dienst nemen gaat, lees je in Een agent uit dienst nemen.
Wat een privé-agent in de eigen Drive van de medewerker bewaarde, blijft van de medewerker. Kiest de medewerker bij het opruimen niet voor het archief, dan worden de gesprekken met de privé-agent na een melding gewist, en dat is niet terug te draaien. In de back-up van het systeem blijven ze hooguit 180 dagen, gerekend vanaf de nieuwste back-up. In een oudere, versleutelde kopie die je kantoor bewaart, in Time Machine of in de map oud en de prullenbak van de gedeelde drive Canoniek back-up, kunnen ze langer staan. De back-up en die kopie zijn alleen te openen met de sleutel op de Mac zelf, de eigen sleutel van de medewerker en de sleutel van Canoniek, niet met de reservesleutel van het kantoor, en alleen voor herstel na een storing. Gaat een privé-agent naar het archief, dan kan hij daar binnen 90 dagen uit terug, maar alleen naar dezelfde medewerker, en alleen als die daarom vraagt.
Vertrekt een medewerker, dan beslis jij in de console of de gesprekken van de privé-agenten die niet naar een collega gaan, naar het archief gaan. Je krijgt een melding als je de laatste werkdag zet, en op die dag nog een. Kies je niets, dan worden die gesprekken 7 dagen na de laatste werkdag gewist, ook uit de back-up van het systeem. In een oudere, versleutelde kopie die je kantoor bewaart, in Time Machine of in de map oud en de prullenbak van de gedeelde drive Canoniek back-up, kunnen ze langer staan, alleen voor herstel na een storing. Wat in de eigen Drive van de medewerker staat, regelt de beheerder van jullie Google of Microsoft. Wat er verder bij een vertrek gebeurt, lees je in Iemand eraf.